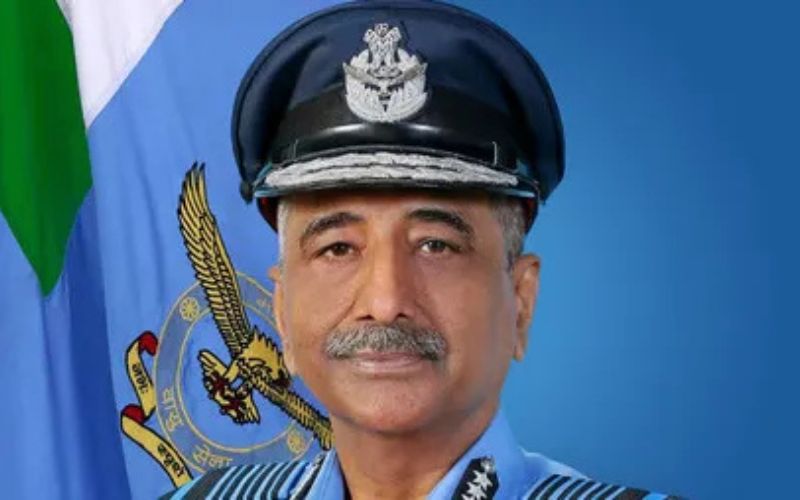
بھارتی فضائیہ کے سربراہ ایئر چیف مارشل اشوتوش دکشت نے پیر کے روز خبردار کیا کہ بھارت کے دفاعی شعبے کو درپیش جاسوسی کے خطرات روایتی ہنی ٹریپ حربوں سے کہیں آگے بڑھ چکے ہیں، اور اب سایبر جاسوسی سمیت فریب دہی کی متعدد شکلیں قومی سلامتی کے لیے وسیع تر چیلنج بن رہی ہیں۔ انہوں نے یہ بات نئی دہلی میں منعقدہ اے این آئی نیشنل سکیورٹی سمٹ میں ایک سوال کے جواب میں کہی، جہاں ان سے پوچھا گیا تھا کہ کیا دفاعی صنعت بھی ہنی ٹریپ کے خطرے سے متاثر ہو سکتی ہے۔
ایئر چیف مارشل دکشت نے واضح کیا کہ اصل مسئلہ سایبر راستوں سے انجام دی جانے والی جاسوسی ہے، جس میں لالچ، فریب اور آن لائن ذرائع کے ذریعے معلومات حاصل کرنے کی کوششیں شامل ہیں، جبکہ ہنی ٹریپ اس وسیع تصویر کا محض ایک پہلو ہے۔ ان کے مطابق متعلقہ ایجنسیاں ان خطرات پر قریب سے نظر رکھے ہوئے ہیں اور ان کا منظم طور پر سدباب کیا جا رہا ہے۔ ان کے مطابق ملٹی لیول مارکیٹنگ اسکیمیں اور لون شارکس جیسے نیٹ ورکس بھی سرگرم ہیں اور انہیں بھی سکیورٹی خطرات کے تناظر میں مانیٹر کیا جا رہا ہے۔
ایئر چیف مارشل دکشت نے وضاحت کی کہ آج جب بیشتر حساس معلومات ڈیجیٹل نظاموں میں محفوظ ہوتی ہیں تو حملہ آور سماجی انجینئرنگ، بدنیتی پر مبنی لنکس، جعلی اکاؤنٹس اور مالی لالچ کے ذریعے اہلکاروں تک رسائی کی کوشش کرتے ہیں۔ ان کے مطابق ہم اس صورت حال سے پوری طرح باخبر ہیں، مسلسل نگرانی جاری ہے اور ایک نظام وار کوشش کے تحت آگاہی، نگرانی اور نفاذ کے اقدامات ساتھ ساتھ چل رہے ہیں تاکہ کسی بھی دراڑ کو فوراً بند کیا جا سکے۔
انہوں نے اندرونی خطرات کے بڑھتے خدشے کی جانب بھی توجہ دلائی اور بتایا کہ اگرچہ اہم دفاعی نیٹ ورکس ایئر گیپڈ ہیں، یعنی وہ براہ راست بیرونی انٹرنیٹ سے منسلک نہیں، تاہم اس کے باوجود اندرونی سطح پر کمزوریاں موجود رہتی ہیں جنہیں دشمن قوتیں ہدف بنا سکتی ہیں۔ ان کے بقول جب بیرونی رسائی محدود ہو تو بعض اوقات انسائیڈر تھریٹ جنریٹ ہوتا ہے، اس لیے تعمیل، جانچ اور نگرانی کے ساتھ ساتھ تربیت پر بھی خاص زور دینا ضروری ہے۔
ایئر چیف مارشل دکشت نے کہا کہ تکنیکی اور ادارہ جاتی تحفظات پہلے ہی متعارف کرائے جا چکے ہیں۔ ان میں ڈیفنس ریسرچ اینڈ ڈیولپمنٹ آرگنائزیشن کی لیبارٹریوں کے علاوہ پبلک سیکٹر کی تنصیبات اور نجی شعبے کے کچھ حصے بھی شامل ہیں، جہاں مخصوص سکیورٹی پروٹوکول، رسائی کی درجہ بندی، یو ایس بی کنٹرول، اینڈ پوائنٹ مانیٹرنگ، اور لاگنگ جیسے اقدامات پر عمل کیا جا رہا ہے۔ انہوں نے زور دیا کہ درست اور منظور شدہ سافٹ ویئر کے استعمال، پیچ مینجمنٹ، اور صارف سطح پر طے شدہ رہنما ہدایات کی سخت پابندی سے زیادہ تر خطرات کو ابتدا ہی میں ناکام بنایا جا سکتا ہے۔